AI kan crisiscommunicatie sneller, slimmer en efficiënter maken. Maar hoe veilig is het eigenlijk om AI in te zetten wanneer er gevoelige informatie op tafel ligt? En is de oplossing dan om AI voorlopig maar helemaal niet te gebruiken? Volgens AI-specialist Maarten Sukel is juist dát een van de grootste fouten die organisaties kunnen maken.
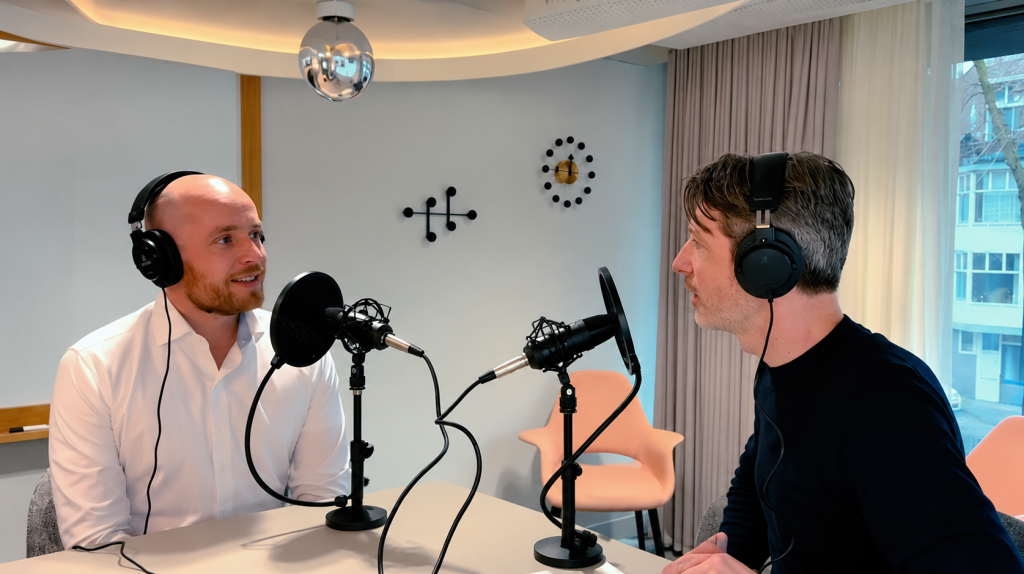
Tom Compaijen, oprichter van FirstRing, gaat in gesprek met Maarten Sukel, AI-specialist en CTO van FirstRing. Samen bespreken ze de risico’s van AI, de verschillen tussen bekende AI-systemen en de vraag hoe organisaties AI verantwoord kunnen inzetten tijdens een crisis.
Niemand geeft het toe, maar iedereen doet het
Veel organisaties worstelen met het gebruik van AI. Medewerkers ontdekken steeds vaker hoe handig tools als ChatGPT kunnen zijn, terwijl organisaties nog bezig zijn met het bepalen van hun beleid. Soms wordt het gebruik van AI zelfs helemaal verboden. Maar betekent dat ook dat medewerkers het niet gebruiken?
Volgens Maarten absoluut niet. Tijdens presentaties bij banken en overheidsorganisaties vraagt hij regelmatig wie er weleens een privéaccount voor AI gebruikt. Vrijwel niemand steekt zijn hand op. Maar na afloop komen mensen alsnog naar hem toe om te vertellen dat ze het stiekem wel doen.
En precies daar zit volgens hem het risico. Wanneer medewerkers zelf AI-tools gebruiken, heeft een organisatie nauwelijks zicht op welke informatie wordt gedeeld, waar die gegevens terechtkomen en welke beveiligingsinstellingen worden gebruikt.
Is niets doen dan eigenlijk niet veel onveiliger? Volgens Maarten wel. Organisaties kunnen beter zelf een bewuste keuze maken voor een goed ingerichte AI-omgeving, met duidelijke afspraken over het gebruik ervan. Want geen beleid hebben betekent niet dat AI niet wordt gebruikt. Het betekent vooral dat je er minder controle over hebt.
Wat gebeurt er eigenlijk met de informatie die je in AI stopt?
Een van de grootste zorgen rond AI is dat vertrouwelijke informatie op straat komt te liggen. Zeker tijdens een crisis, wanneer er mogelijk gevoelige bedrijfsinformatie, persoonsgegevens of nog niet bevestigde feiten worden gedeeld.
Maarten maakt een interessante vergelijking met e-mail. Wanneer je een e-mail verstuurt, gaat die informatie ook naar een server. Daar staan we nauwelijks meer bij stil. Gebruik je eerst ChatGPT om diezelfde tekst te verbeteren, dan komt daar een extra systeem bij. En ieder extra systeem waarmee je informatie deelt, brengt nieuwe risico’s met zich mee.
Dat betekent niet dat AI per definitie onveilig is. Wel maakt het uit welke omgeving je gebruikt. Bij bepaalde consumentenversies kunnen ingevoerde gegevens worden gebruikt om AI-modellen verder te trainen, afhankelijk van de instellingen en voorwaarden. Bij zakelijke oplossingen kunnen daar andere afspraken over worden gemaakt.
Maar een betaald abonnement alleen is niet voldoende. Ook de instellingen, toegangsrechten en afspraken met de leverancier moeten goed geregeld zijn. Daarom vindt Maarten het verstandiger om AI centraal binnen een organisatie beschikbaar te stellen, in plaats van iedere medewerker zelf een account te laten aanschaffen.
Is Microsoft Copilot dan automatisch de veilige keuze?
Veel organisaties kiezen voor Microsoft Copilot omdat ze al met Microsoft werken. Dat voelt vertrouwd en daarmee veilig. Maar volgens Maarten is dat niet zo vanzelfsprekend als het lijkt.
Copilot kan, afhankelijk van de inrichting en toegangsrechten, informatie gebruiken uit bijvoorbeeld SharePoint en andere gekoppelde Microsoft-omgevingen. Dat maakt het een krachtig hulpmiddel, maar vraagt tegelijkertijd om een goede inrichting van die toegangsrechten. Want wanneer medewerkers toegang hebben tot documenten die ze eigenlijk niet zouden mogen zien, kan een AI-assistent die bestaande problemen versterken.
Hetzelfde geldt voor de locatie waar gegevens worden opgeslagen. Steeds meer organisaties geven de voorkeur aan Europese servers, vanuit de gedachte dat hun informatie daar veiliger is. Maar ook daar plaatst Maarten een kanttekening bij. Gegevens kunnen immers worden gekopieerd of vanuit andere landen worden benaderd. De locatie van een server zegt dus niet alles over de veiligheid ervan. De vraag is niet alleen waar je data staat, maar vooral wie erbij kan en hoe die wordt beschermd.
Wat kun je tijdens een crisis wel en niet delen met AI?
Tijdens een crisis wordt deze discussie ineens heel concreet. Stel dat er een ernstig incident plaatsvindt binnen een organisatie. Het crisisteam beschikt over informatie die nog niet openbaar is, terwijl er wel snel een eerste communicatiestrategie of statement moet worden opgesteld. Welke informatie kun je dan veilig delen met AI?
Tom geeft aan hoe hij daar zelf mee omgaat: informatie die al openbaar is, bijvoorbeeld via nieuwsmedia, kun je doorgaans zonder veel bezwaar gebruiken. Maar bij niet-openbare informatie wordt het ingewikkelder. Denk aan persoonsgegevens, namen van betrokkenen, informatie die een strafrechtelijk onderzoek kan schaden of vertrouwelijke bedrijfsinformatie.
Volgens Maarten bieden professionele AI-omgevingen met goede technische en contractuele waarborgen veel mogelijkheden om gegevens beschermd te verwerken. Toch blijft het verstandig om bewust na te denken over welke informatie je daadwerkelijk invoert. Niet alles wat technisch mogelijk is, hoeft immers ook noodzakelijk te zijn.
En juist tijdens een crisis, wanneer de tijdsdruk hoog is, helpt het als organisaties daar vooraf al afspraken over hebben gemaakt.
Veiligheid gaat verder dan alleen het beschermen van gegevens
Een ander belangrijk punt dat Maarten aanstipt, is dat veiligheid niet alleen draait om privacy. Tijdens een crisis moet een AI-systeem vooral ook betrouwbaar en beschikbaar zijn. Want wat heb je aan een uitstekend beveiligde tool als deze uitgerekend op het moment dat je hem nodig hebt niet werkt?
AI-modellen zijn afhankelijk van complexe technische infrastructuur en storingen zijn nooit helemaal uit te sluiten. Bij de ontwikkeling van FirstRing wordt daarom rekening gehouden met de beschikbaarheid van verschillende AI-modellen, zodat het platform minder afhankelijk is van één leverancier.
Daarnaast is ook de kwaliteit van de antwoorden belangrijk. AI kan nog steeds fouten maken of informatie verzinnen, ook wel hallucineren genoemd. Bij crisiscommunicatie kunnen zulke fouten grote gevolgen hebben. Een verkeerde aanname of onjuiste formulering kan de situatie immers verder compliceren.
Daarom blijft menselijke controle essentieel. AI kan ondersteunen bij het analyseren van informatie, het bepalen van een aanpak en het opstellen van communicatie, maar de crisiscommunicatieprofessional moet blijven beoordelen of de uitkomsten kloppen. Die kent de organisatie, de gevoeligheden en de feitelijke situatie.
De belangrijkste vraag is niet óf AI veilig is, maar hoe je het veilig houdt
Misschien wel de belangrijkste boodschap is dat veiligheid geen eenmalige beslissing is. Een AI-systeem dat vandaag goed beveiligd is, blijft dat niet vanzelf. Technologie verandert, leveranciers ontwikkelen door en nieuwe risico’s ontstaan. Daarom moeten organisaties hun systemen en beveiligingsmaatregelen blijven evalueren en verbeteren.
Maarten draait de gebruikelijke vraag daarom om. In plaats van alleen te vragen of een AI-systeem veilig is, zouden organisaties zich vooral moeten afvragen: hoe zorgen we ervoor dat het veilig blijft?
Dat vraagt om bewuste keuzes, duidelijke afspraken en voortdurende aandacht voor veiligheid. Maar vooral ook om de bereidheid om daadwerkelijk met AI aan de slag te gaan. Want terwijl organisaties blijven discussiëren over de risico’s, gebruiken medewerkers het vaak allang.
En daarmee komen we terug bij Maartens belangrijkste advies: wacht niet eindeloos met het maken van keuzes. Want de grootste fout die organisaties volgens hem kunnen maken, is helemaal geen keuze maken.
Veilig werken met AI begint niet bij het vermijden van de technologie, maar bij het nemen van verantwoordelijkheid voor hoe je die inzet.